O que é Phishing?
Escrito por Mariana Silva
AtualizadoE-mails que avisam que há um problema na sua conta, mensagens de texto sobre uma encomenda retida, ligações alertando sobre uma suposta pendência com a Receita Federal. O que esses contatos têm em comum?. Em conjunto, os três têm um único objetivo: fazer você agir rápido, sem pensar, e realizar pagamentos ou entregar dados a um golpista.
Esse é o phishing, um dos golpes digitais mais usados no mundo e soma mais de 1,5 milhão de ataques por dia, além de atingir 58% das empresas brasileiras nos últimos cinco anos.
O que é phishing?
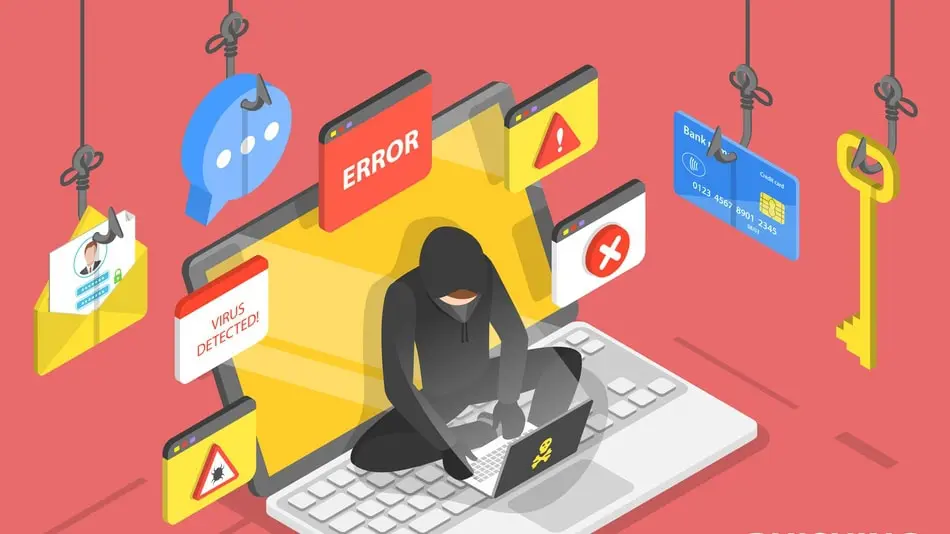
Phishing é um tipo de golpe que usa e-mails, mensagens de texto, ligações ou sites falsos para enganar pessoas e levá-las a compartilhar dados confidenciais, baixar arquivos maliciosos ou realizar pagamentos indevidos. É uma forma de engenharia social, ou seja, em vez de atacar diretamente sistemas e redes, o criminoso manipula o comportamento humano para conseguir o que quer.
Em um golpe típico, o criminoso finge ser alguém em quem a vítima confia: um banco, uma loja conhecida, um colega de trabalho ou até um familiar. A mensagem instrui a vítima a clicar em um link, abrir um anexo ou pagar uma suposta fatura. Ao seguir essas instruções, a pessoa acaba fornecendo números de cartão, senhas, dados bancários ou instalando um programa malicioso no próprio dispositivo.
Por que o phishing é um dos golpes mais comuns que existem?
O phishing é muito comum pois utiliza a confiança das pessoas, não falhas técnicas. O golpista não precisa invadir um sistema de segurança complexo, basta convencer alguém com acesso legítimo a agir de forma equivocada. Por isso, esse tipo de golpe atinge desde pessoas físicas até grandes empresas e órgãos públicos.
Quais são os principais tipos de phishing?
Os golpistas adaptam a isca de acordo com o alvo e o canal disponível. Conhecer os formatos mais comuns ajuda a reconhecer uma tentativa antes de cair nela:
- Phishing por e-mail em massa: mensagens enviadas para o maior número possível de pessoas, imitando bancos, lojas online ou aplicativos populares, na expectativa de que uma parte dos destinatários caia no golpe.
- Spear phishing: ataque direcionado a uma pessoa específica, com detalhes pessoais que tornam a mensagem mais convincente, geralmente mirando quem tem acesso a dinheiro ou informações sensíveis.
- Golpe do e-mail corporativo: o criminoso se passa por um executivo ou funcionário da empresa para induzir transferências de dinheiro ou o envio de dados confidenciais.
- Smishing: phishing feito por mensagem de texto, muitas vezes simulando entregadoras ou operadoras de telefonia.
- Vishing: phishing por ligação telefônica, com o golpista se passando por bancos, órgãos públicos ou empresas para pedir dados ou pagamentos.
- Phishing em redes sociais: uso de mensagens diretas em plataformas como Instagram, WhatsApp e LinkedIn para roubar credenciais de login ou assumir o controle de contas.
Como o phishing tem se atualizado?
Alguns formatos mais recentes reforçam a necessidade de atenção redobrada. O quishing usa QR Codes falsos, escondendo links maliciosos atrás de uma imagem aparentemente inofensiva. Já o phishing feito com inteligência artificial permite criar mensagens sem erros de gramática e até imitar vozes reais, tornando o golpe ainda mais convincente. Combinações entre canais também são comuns, como um e-mail que orienta a vítima a ligar para um número controlado pelo golpista, misturando phishing por e-mail e vishing na mesma abordagem.
Quais são os sinais de um golpe de phishing?
Antes de clicar em qualquer link ou responder a uma cobrança inesperada, vale observar alguns sinais recorrentes:
Urgência exagerada
Mensagens que ameaçam bloquear contas, cobrar multas ou cancelar serviços caso você não aja imediatamente.
Pedidos de dinheiro ou dados
Solicitações inesperadas de pagamento, senha ou informações bancárias, mesmo que a mensagem pareça vir de uma fonte confiável.
Erros de português e mensagens genéricas
Textos com erros de gramática ou que não mencionam seu nome, número de pedido ou outros detalhes específicos.
Links e remetentes estranhos
Endereços de e-mail ou sites que imitam marcas conhecidas, mas com pequenas alterações na escrita do domínio.
Órgãos públicos e instituições financeiras não costumam pedir pagamento antecipado ou dados sensíveis por e-mail, SMS ou ligação. Qualquer contato que siga esse padrão deve ser tratado com desconfiança, mesmo quando reproduz o logotipo e o tom de comunicação oficial de uma empresa real.
O que fazer para se proteger do phishing?
Reduzir o risco de cair em um golpe de phishing envolve alguns hábitos simples no dia a dia:
- Confirme por outro canal: em caso de dúvida sobre uma cobrança ou solicitação, entre em contato com a empresa ou pessoa por um número ou site oficial, nunca pelo contato informado na própria mensagem suspeita.
- Ative a autenticação em duas etapas: mesmo que uma senha seja roubada, essa camada extra dificulta o acesso do golpista à conta.
- Desconfie de links encurtados ou QR Codes: prefira digitar o endereço do site diretamente no navegador em vez de clicar em links recebidos por mensagem.
- Atualize dispositivos e use ferramentas de segurança: filtros de spam, antivírus e softwares de proteção ajudam a identificar tentativas de phishing antes que cheguem até você.
Conclusão
O phishing segue sendo um dos golpes mais usados porque aposta na confiança e na pressa das pessoas, não em falhas de sistema. Reconhecer os sinais de urgência exagerada, pedidos inesperados de dados ou dinheiro e pequenas inconsistências em links e remetentes é o que separa uma mensagem legítima de uma tentativa de fraude. Com atenção aos detalhes e alguns hábitos de verificação, é possível reduzir bastante o risco de cair nesse tipo de golpe.
Manter os dados pessoais monitorados ajuda a identificar rapidamente quando informações vazadas estão sendo usadas em tentativas de phishing, reforçando a proteção contra o roubo de identidade e outros golpes que costumam começar por uma mensagem aparentemente inofensiva.
Perguntas frequentes
Quais informações os golpistas tentam roubar com phishing?
Quais informações os golpistas tentam roubar com phishing?
Quais são os tipos mais comuns de phishing?
Quais são os tipos mais comuns de phishing?
Como identificar uma mensagem de phishing?
Como identificar uma mensagem de phishing?
O que fazer ao suspeitar de um golpe de phishing?
O que fazer ao suspeitar de um golpe de phishing?
O que fazer se eu cair em um golpe de phishing?
O que fazer se eu cair em um golpe de phishing?